HideMyWP est une extension de sécurité WordPress qui masque les traces techniques révélatrices de votre CMS - chemins d’URL, noms de plugins, structure des fichiers - pour compliquer le travail des robots malveillants. C’est une couche de sécurité par obscurité qui complète, sans remplacer, un vrai dispositif de protection.
Pas le temps ? Faites-le analyser par l'IA
Vous me lisez souvent ? Dites-le à Google
J'ajoute WPFormation à mes sources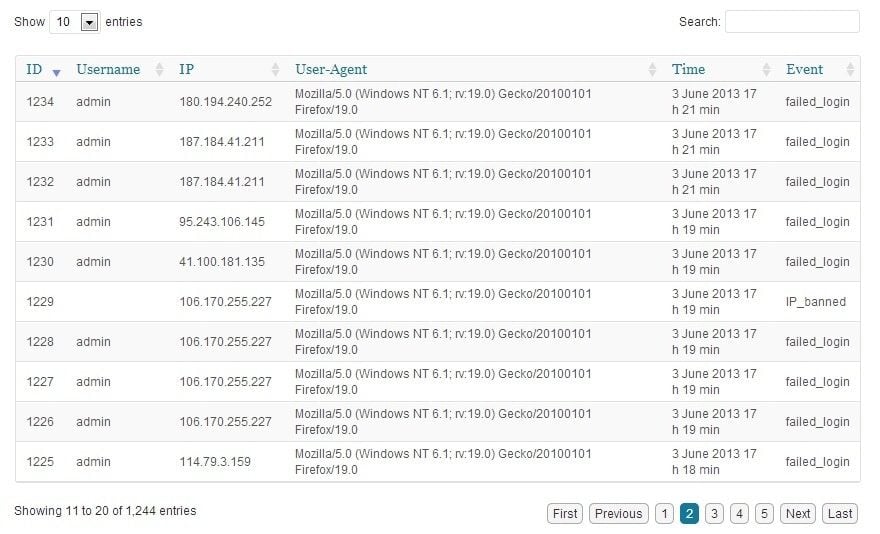 Cette solution ne me convenait donc plus alors j’ai cherché et trouvé un plugin qui propose un angle différend… Au lieu de verrouiller, il camoufle/cache le fait que l’on utilise un WordPress et cela fait une grande différence!
HideMyWP le plugin
Hide My WP contrôle l’accès aux fichiers PHP et masque les chemins typiques de WordPress ; selon l’éditeur, son module de détection d’intrusion filtre aussi certaines tentatives d’injection SQL et d’attaques XSS. Ce masquage peut gêner les robots qui cherchent les signatures habituelles de WordPress, mais il ne corrige aucune faille d’une extension ou d’un thème. L’extension a d’ailleurs connu elle-même deux failles d’injection SQL exploitables sans compte (versions antérieures à la 6.2.9) : gardez-la à jour, et conservez les mises à jour, un pare-feu applicatif et des sauvegardes. Aucun changement de fichiers ou de dossiers, tous restent dans leur emplacement par défaut! Il s’agit simplement d’en contrôler l’accès, ce qui garantit une compatibilité maximale du plugin.
Personne ne doit savoir que vous utilisez WordPress
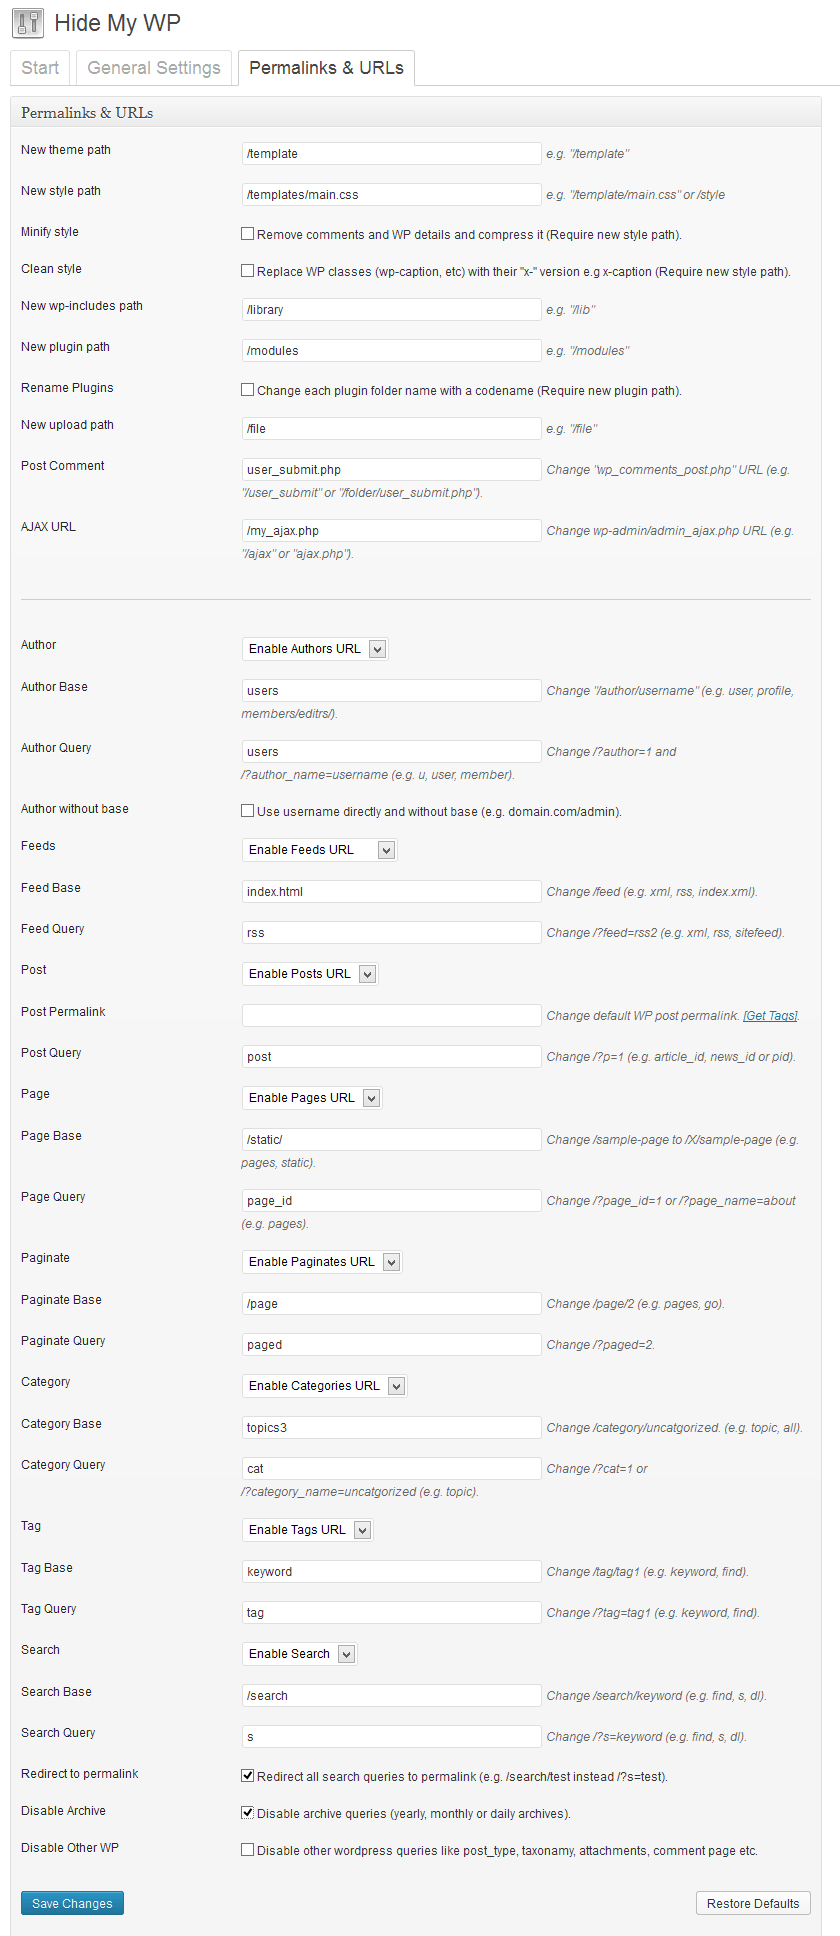
Le principe est très simple, si vous ne savez pas que j’utilise un site WordPress alors vous n'essayerez pas de pirater un WordPress! HideMyWP cache vos fichiers sensibles:- monsite.com/wp-login.php
- monsite.com/wp-admin/
- /wp-content/themes/twentytwelve/style.css
- /template/twentytwelve/style.css
- /modules/0f6a208e/shortcodes.css (au lieu de: / wp-content/plugins/zilla-shortcodes/shortcodes.css)
- /modules/0f6a208e/shortcodes.php - 404 Not found! (en refuser l’accès)
- monsite.com / mesfichiers/ landscape.jpg (au lieu de: … / wp-content/uploads/landscape.jpg)
- monsite.com / mylibs / js / jquery / jquery.js (au lieu de: … / wp-includes/js/jquery/jquery.js)
- monsite.com / ajax.php (au lieu de: … / wp-admin/admin-ajax.php)
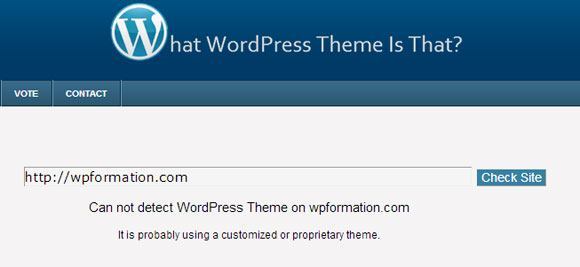
- Essayer la détection via http://whatwpthemeisthat.com/
Et encore un peu plus…
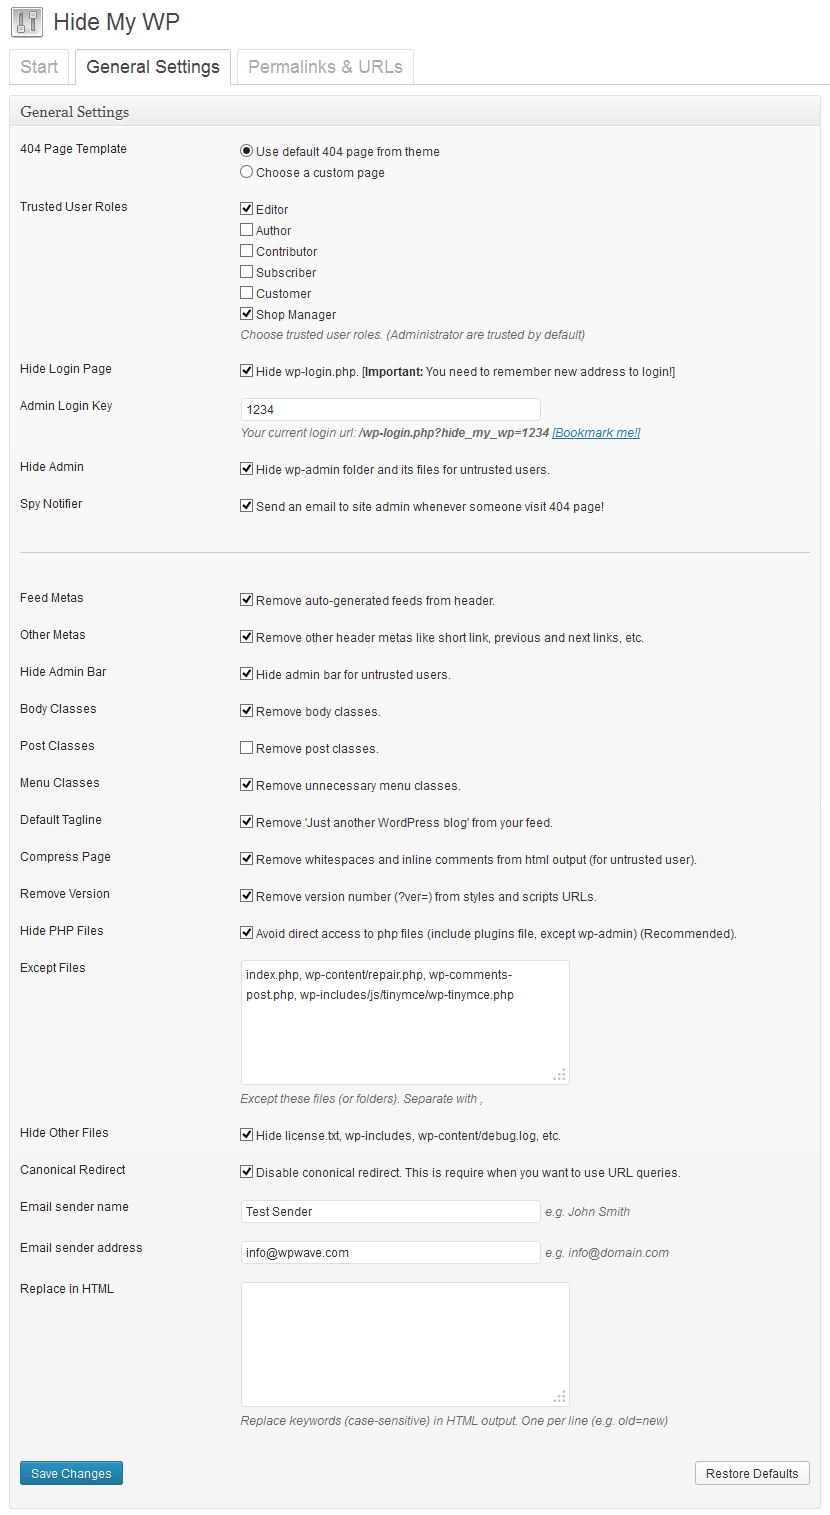
- Remplacer n’importe quel mot dans votre fichier HTML de sortie
- Vous avertit lorsque quelqu’un est redirigé sur votre site WordPress ( avec les détails de visiteurs,IP utilisateur, référent et même pseudo!)
- Compresser le html en sortie et supprimer les commentaires dans le code source
- Retirer les META infos WordPress et le flux RSS
- Changer l’adresse par défaut d’envoi email WordPress
- Page 404 personnalisée ou du thème
- Retirer les classes menu inutiles
- Nettoyer les classes body
- etc…
La Foire aux Questions… Légitimes…
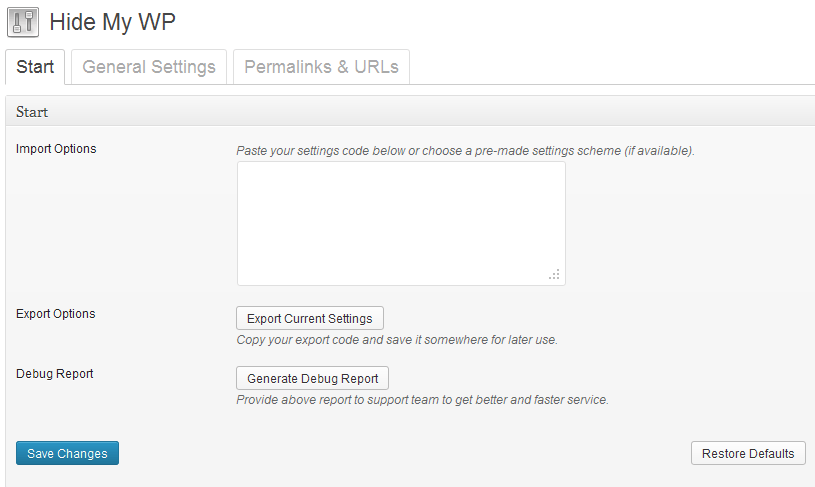
Est-ce que ça change physiquement mes dossiers et fichiers WordPress ? Non, tout reste à son emplacement par défaut, HideMyWP vient simplement en contrôler l’accès. Ceci garantit une compatibilité maximale. Je cache à la fois wp-login et wp-admin, mais je peux encore les voir. Pourquoi ? Parce que vous êtes un administrateur connecté! Déconnectez-vous et réessayez. N’oubliez pas d’enregistrer la nouvelle adresse de connexion quelque part. Je ne peux pas me connecter, que dois-je faire maintenant ? Lorsque vous masquez wp-login.php vous devez ajouter votre mot-clé Admin pour vous connecter. Adresse de connexion : par exemplevotresite.com/wp-login.php?hide_my_wp=1234 (1234 est la clé par défaut : remplacez-la dès l’installation et notez la nouvelle adresse de connexion en lieu sûr) Si vous avez d’autres problèmes il suffit d’utiliser votre FTP ou un gestionnaire de fichiers et de renommer le dossier plugin en autre chose (en wp-content/plugins), il désactivera alors le plugin.
Est-ce que cela fonctionne avec Nginx ?
Depuis la version 1.5 Hide My WP soutient Nginx. Vous devez avoir un accès en écriture au fichier de configuration Nginx. S’il vous plaît noter l’utilisation multi-site sur Nginx est pas encore officiellement supporté, mais si vous pouvez convertir règles htaccess pour Nginx vous pouvez le faire fonctionner.
Que faire si je désactive le plugin. Est-ce que tout revient comme avant ?
Absolument! Il suffit de le désactiver à partir du panneau d’admin et tout reviendra comme auparavant. Si vous utilisez un plugin de cache vous pouvez avoir besoin de vider le cache. Si le plugin a été supprimé ou renommé accidentellement, allez dans Réglages -> Permaliens et tout reviendra à la normale!
Est-ce que cela affecte la vitesse de mon site ? (en raison des nombreuses redirections)
Hide My WP n’utilise pas 30x redirections mais principalement à la place, la règle de réécriture qui est interne et n’a donc aucune incidence sur la vitesse. Un impact sur la vitesse peut se produire lorsque vous avez beaucoup trop de plugins WordPress. Toutes les options sont expliquées en détail et vous pouvez choisir entre les options rapides et/ou compatibles.
Est-ce que cela fonctionne en multi-sites et en réseau ?
Depuis la version 1.5 Hide My WP prend en charge les sous-domaines et sous-répertoires multi-sites. Il est possible pour l’administrateur du site d’utiliser le panneau de réseau et de configurer le plugin pour l’ensemble du réseau. Vous devez écrire un accès pour mettre à jour le fichier htaccess et les thèmes à renommer.
Pourquoi ma page des paramètres de plug-in est différent des screenshots officiels ?
C’est parce que vous n’activez pas la structure des permaliens WordPress ou que votre hébergeur ne supporte pas les URL de réécriture (htaccess spécifique.).
Est-ce que HideMyWP affecte mon SEO ?
Si vous ne changez le contenu principal des URLs (articles, catégories, tag) non, il n’y a aucun problème de référencement.
A noter que HideMyWordPress passe outre les paramètres par défaut de vos permaliens WP pour les articles, catégories, tags. Donc, même sans ce plugin si vous modifiez ces paramètres, cela affectera votre classement.
Bon alors comment ça marche ?
Principalement avec la réécriture d’URL et quelques redirections via votre .htaccess mais pas uniquement… Vous pouvez bien évidement choisir le degré de confidentialité avec 3 niveaux prédéfinis: Utra-confidentiel, Medium (rapide) et Medium (compatible). Assurez-vous d’avoir accès à votre fichier htaccess (si vous utilisez Apache) ou configurez votre serveur Web manuellement (si vous utilisez Nginx ou du multi-site).Conclusion
Hide My WP est vendu 28 dollars en licence standard (CodeCanyon, en octobre 2026), ce plugin premium est une excellente solution. Des alternatives gratuites existent aujourd’hui sur WordPress.org, par exemple Hide My WP Ghost (d’un autre éditeur, version gratuite avec offre payante) ou, pour la seule adresse de connexion, WPS Hide Login. Attention toutefois, la mise en place de ce plugin peut être délicate pour les débutants et certaines fonctions, notamment la réécriture, peuvent parfois poser des problèmes. Aussi il est conseillé de procéder à une sauvegarde complète de votre WordPress avant son installation. A noter également que si HideMyWordPress est suffisant pour se protéger des Bots, il ne suffira pas face à un pirate expert qui tient absolument à forcer votre site;) Ce plugin a été testé par Julio de Boite à Web, spécialiste sécurité WordPress et contenait une faille de sécurité … L’auteur a été contacté et a corrigé cette dernière sur la version 1.8 ;) Attention : depuis, d’autres failles ont été publiées pour cette extension, dont les deux injections SQL exploitables sans compte citées plus haut. Si vous l’utilisez, vérifiez que votre copie est au moins en version 6.2.9 et qu’elle reçoit encore des mises à jour.Ces 7 templates, je les donne en formation payante. Ici, ils sont gratuits.
Sécurité, SEO, performance, contenu, maintenance - les outils que j'utilise en formation et en audit, avec les prompts IA pour aller 10x plus vite.
- 01Workflow contenu anti-IA
- 02Framework SEO Title/Meta/H1
- 03Audit Express 30 points
- 04Blindage sécurité 10 étapes
- 05Performance web sans plugin
- 06Calendrier maintenance IA
- 07Plan d'action 90 jours
Double opt-in : confirme ton email, puis 1 email / 2 jours pendant 14 jours. WPFormation utilise les données saisies, via Brevo, pour votre inscription et les emails annoncés, avec votre consentement. Données jamais revendues. Désabonnement en 1 clic. Vos droits et la conservation de vos données