Un dépôt Git WordPress suit votre code (thème, extensions maison, mu-plugins), jamais la base, les médias ni les secrets. Il annule une erreur avec git revert et, branche principale protégée, empêche une IA de pousser en production sans contrôle. À savoir : WordPress coupe toutes les mises à jour automatiques si un dossier .git est à la racine du site ou dans un dossier parent. S’il est ailleurs, la coupure ne concerne qu’une partie des mises à jour. Git ne restaure ni les articles ni la base.
Pas le temps ? Faites-le analyser par l'IA
Vous me lisez souvent ? Dites-le à Google
J'ajoute WPFormation à mes sourcesVendredi 17 juillet 2026, 6 h 37. Mon poste plante en plein travail, au milieu d’une session sur le dépôt de ce site.
À la reprise, Git ne reconnaît plus la branche. Deux de ses fichiers de référence, ceux qui lui disent où se trouve le dernier commit, ne contiennent plus que 41 octets nuls. L’espace de travail s’affiche avec la mention (error).
La réparation tient en une ligne par fichier : y réécrire l’identifiant du dernier commit, 8b10c85d. Il était dans le journal local de Git et sur GitHub, parce que la branche avait été poussée avant le plantage. Zéro commit perdu.
Voilà à quoi sert un dépôt Git sur WordPress : quand le poste plante, ou quand une IA se trompe, le code déjà poussé n’est pas perdu. Git, je l’utilise sur tous mes projets, WPFormation compris. C’est un vrai filet de sécurité et une manière de travailler, pour moi comme pour les sites que je gère.
À quoi sert Git sur un site WordPress ?
Git est un logiciel de gestion de versions. Installé sur votre ordinateur, il enregistre chaque modification de vos fichiers sous forme de commits, que vous pouvez relire et annuler. GitHub est un service en ligne qui héberge ces dépôts, des dossiers suivis par Git avec leur historique. Sur un site WordPress, Git suit le code (thème, extensions maison, mu-plugins), et lui seul.
On confond souvent les deux. Git fonctionne sans connexion ; GitHub garde une copie distante de votre travail, et un dépôt privé y est gratuit depuis janvier 2019. Une branche est une ligne de travail séparée. Une pull request demande de fusionner cette ligne dans une autre, et la fusion intègre ses modifications.
Sur un WordPress, j’en tire un historique : qui a changé quoi, quand, et pourquoi (le message du commit est là pour ça). J’en tire aussi le droit de revenir en arrière et de faire travailler plusieurs personnes, ou plusieurs agents d’IA, sur le même site sans qu’ils s’écrasent.
J’en ai même fait un critère de choix. Dans mon comparatif de 7 façons de créer une page WordPress avec Claude Code, la grille de notation pose la question "Versionnable Git ?".
WordPress lui-même est-il développé sous Git ?
Le dépôt de référence de WordPress est géré sous Subversion, un système de gestion de versions plus ancien. Les dépôts WordPress/WordPress et WordPress/wordpress-develop que vous trouvez sur GitHub sont des miroirs officiels, tenus à jour.
Une pull request déposée sur GitHub n’y sera pas fusionnée. Le manuel des contributeurs précise qu’elle doit être rattachée à un ticket Trac, l’outil de suivi du projet. Le miroir contient tout de même l’historique complet, avec une étiquette par version depuis la 1.5.0.
Les fichiers à versionner dans un WordPress et ceux à laisser dehors
Versionnez ce que vous avez écrit ou modifié : votre thème ou votre thème enfant, vos extensions maison, vos mu-plugins. Laissez dehors le cœur de WordPress, le fichier wp-config.php, le dossier des médias, la base de données, les journaux et les caches. Tout ce qui se retélécharge, se régénère ou contient un secret n’a rien à faire dans le dépôt.
C’est aussi la ligne de WordPress.com, qui recommande de ne suivre que le contenu du dossier wp-content : les fichiers du cœur "peuvent être retéléchargés si nécessaire". WP Engine va plus loin dans sa documentation et conseille de ne suivre que le minimum de fichiers. Quitte à tout exclure, sauf le dossier du thème sur lequel on travaille.
| Élément | Dans le dépôt ? | Pourquoi |
|---|---|---|
| Thème sur mesure, thème enfant | Oui | C’est votre code |
| Extensions maison, mu-plugins | Oui | Personne d’autre n’en garde une copie |
| Extensions et thèmes du répertoire officiel | Selon l’approche | Le modèle de GitHub les suit, Bedrock les traite comme des dépendances |
| Cœur de WordPress | Non, sauf approche "site entier" | Il se retélécharge |
wp-config.php, .env | Non | Identifiants de la base, clés |
wp-content/uploads | Non | Fichiers binaires |
Base de données, exports .sql | Non | Git n’est pas conçu pour les gros fichiers SQL (GitHub) |
Journaux, caches, dossier upgrade | Non | Fichiers générés |
vendor (Composer) | Non, mais composer.lock oui | Les dépendances se réinstallent |
Un fichier .gitignore commenté pour démarrer
Voici le fichier .gitignore que je vous propose comme point de départ, pour un dépôt posé à la racine de votre copie locale du site. Il reprend le modèle WordPress.gitignore publié par GitHub, avec des ajouts signalés en commentaire.
# --- Cœur de WordPress : il se retélécharge (modèle de GitHub) ---
/wp-admin/
/wp-includes/
/index.php
/license.txt
/readme.html
/wp-*.php
/xmlrpc.php
/wp-content/index.php
/wp-content/languages
/wp-content/plugins/index.php
/wp-content/themes/index.php

# --- Configuration et secrets : jamais dans le dépôt ---
wp-config.php
.env
.env.*
!.env.example

# --- Médias : binaires, sauvegardés ailleurs (modèle de GitHub) ---
/wp-content/uploads/

# --- Base de données : aucun export SQL (ajout) ---
*.sql
*.sql.gz

# --- Fichiers générés : journaux, caches, mises à jour en cours ---
*.log
/wp-content/cache/
/wp-content/upgrade/
/wp-content/object-cache.php
/wp-content/advanced-cache.php

# --- Propre à chaque serveur (modèle de GitHub) ---
/.htaccess

# --- Dépendances : elles se réinstallent (ajout) ---
vendor/
node_modules/

# --- Thèmes et extension d'exemple (modèle de GitHub) ---
/wp-content/themes/twenty*/
/wp-content/plugins/hello.php

# --- Espaces de travail des agents de code (ajout) ---
.claude/worktrees/
Le modèle de GitHub suit par défaut toutes les extensions et tous les thèmes, sauf les thèmes Twenty et Hello Dolly. À vous de voir selon l’approche choisie plus bas.
Attention à un piège classique : .gitignore n’agit que sur les fichiers que Git ne suit pas encore. Un fichier déjà enregistré continue d’être suivi, règle ou pas. Pour l’en sortir, la commande est git rm --cached, qui le retire du suivi sans l’effacer de votre disque.
Que contient mon dépôt et que laisse-t-il de côté ?
Le dépôt de wpformation.com est privé. Le site tourne en headless (j’en parle en détail dans mon guide du WordPress headless) : WordPress gère les contenus, une application Next.js affiche les pages. On trouve donc dans le dépôt le code de cette application, mes mu-plugins, les scripts, la documentation et, au 30 septembre, 193 journaux de modifications datés.
Ce qu’il ne contient pas est plus instructif. Ni le cœur de WordPress, ni les extensions, ni le thème : en cas de perte, ils reviennent d’une archive de sauvegarde ou d’un nouveau téléchargement. Ni la base, ni les médias : ils partent chaque nuit, chiffrés, vers un stockage séparé du serveur. Dans ma procédure de restauration, Git ne sert qu’à reconstruire le code.
Au 30 septembre, mon fichier .gitignore faisait 306 lignes ! Il écarte les secrets, les sauvegardes et les pièces de mes clients (conventions, devis, factures). Il écarte aussi les caches, les dépendances et les espaces de travail des agents, qui pèsent plusieurs gigaoctets. Le dossier des scripts, lui, marche à l’envers : tout y est ignoré par défaut, et chaque script utile est autorisé nommément.
Les secrets n’entrent jamais dans le dépôt
Pour les sites de mes clients, ma règle est courte : je mets dans le dépôt tout ce qui n’est pas sensible. Ce qui toucherait aux informations d’un client, ou à des données dites sensibles, n’y entre pas. On ne sait jamais.
Sur les secrets, tout le monde est d’accord. WP Engine l’écrit sans détour : il n’est jamais sûr de stocker dans un dépôt des mots de passe ou des clés d’API.
Où ranger les secrets, alors ? Dans wp-config.php, qui reste hors du dépôt, lisible par vous et par le serveur web seulement (la documentation de WordPress parle de droits 400 ou 440).
Le fichier .env est l’autre rangement possible, à deux conditions. WordPress ne le lit pas de lui-même : il faut une installation prévue pour, comme Bedrock, présenté plus bas. Et sa place est hors de la racine publique. .gitignore l’écarte du dépôt, mais pas du web… laissé à côté de wp-config.php, il peut se télécharger par sa simple adresse.
Quand un secret est déjà dans l’historique
Et si un secret est déjà parti dans un commit ? Prenons un cas d’école. Une clé d’API se glisse dans un commit avec un fichier de configuration. Vous le remarquez une semaine plus tard : git rm --cached, une règle ajoutée à .gitignore, et le fichier disparaît de la dernière version.
La clé, elle, reste lisible dans tous les commits antérieurs, pour quiconque a accès au dépôt. Git n’oublie pas.
Secret déjà commité : la documentation de GitHub demande, en première étape, de le révoquer ou de le renouveler. Une fois que c’est fait, il ne donne plus accès à rien, et cela peut suffire. Réécrire l’historique reste possible. Mais l’opération est lourde, et se coordonne avec tous ceux qui ont une copie du dépôt.
Sur mon dépôt, c’est une consigne écrite pour l’agent : avant chaque commit, il lance git check-ignore sur les fichiers sensibles non suivis. Puis il cherche les mots password, api_key, secret et token dans ce qu’il s’apprête à enregistrer.
3 façons d’organiser un dépôt Git sur WordPress
Tout dépend de ce que vous voulez pouvoir reconstruire à partir du dépôt seul : le site complet, ou uniquement votre travail. Les sources sérieuses ne sont pas d’accord entre elles, et c’est normal… chacune parle depuis son métier.
| Approche | Ce que contient le dépôt | Comment arrivent les mises à jour | À qui elle convient |
|---|---|---|---|
| Le site entier | Le cœur et wp-content, sans wp-config.php ni les médias | Par commit : WordPress coupe ses mises à jour automatiques | Un site figé, dont chaque changement passe par le dépôt |
wp-content, ou seulement le thème et les extensions maison | Votre code, parfois les extensions tierces | Le cœur se met à jour seul ; le reste dépend de l’emplacement du dépôt | La plupart des sites, et tous ceux qui débutent avec Git |
| Composer avec Bedrock | Le thème, la configuration et la liste des dépendances | Par composer update, puis un déploiement | Une équipe à l’aise en ligne de commande, avec plusieurs environnements |
Sur ce site, je suis encore en dessous de la ligne du milieu : ni cœur, ni extensions, ni thème dans le dépôt, seulement le code écrit pour lui.
La ligne du bas a ses partisans, et ils sont lucides. Delicious Brains la défend dans son guide, tout en prévenant que la complexité ajoutée peut ne pas valoir le coup pour de petits sites remis au client. Dans ce cas, écrit l’éditeur, les mises à jour automatiques de WordPress sont sans doute préférables.
Composer en 2026 : WPackagist racheté, WP Packages lancé
Bedrock, le modèle de projet de Roots, traite le cœur et les extensions comme des dépendances : un fichier composer.json liste ce qu’il faut, Composer le télécharge. Le dépôt ne garde que votre thème, la configuration et cette liste. La racine publique descend dans un sous-dossier web/, pour ne rien exposer d’autre.
Faut-il enregistrer composer.lock ? Oui. La documentation de Composer demande de le commiter, pour que chacun installe exactement les mêmes versions, et d’ignorer le dossier vendor.
Pendant plus de dix ans, WPackagist a été la voie par défaut pour installer par Composer les extensions du répertoire officiel. Le service a été créé par la coopérative britannique Outlandish. Le 12 mars 2026, WP Engine a annoncé son rachat : il reste en ligne, et gratuit. Quatre jours plus tard, Roots lançait une alternative financée par la communauté, rebaptisée WP Packages le 19 mars.
Le blog de WordPress.org a relayé ce lancement le 25 mars, et Bedrock déclare désormais WP Packages d’origine (toutes ces sources sont parties prenantes). Un tutoriel Composer antérieur à mars 2026 ne décrit donc plus l’installation par défaut.
La base de données et les médias restent hors de Git
Git ne gère que des fichiers, et il est fait pour du texte. La base de données de WordPress vit en dehors du dossier du site : vos articles, vos réglages et vos commandes n’existent que là. Les médias sont des fichiers binaires dont Git suit mal les différences. Les deux se sauvegardent et se déplacent avec d’autres outils.
La documentation de WordPress le rappelle : une sauvegarde complète demande les fichiers et la base, et télécharger le dossier du site ne suffit pas. GitHub, de son côté, bloque tout fichier de plus de 100 Mio et recommande des dépôts de moins de 1 Go.
Transporter une base sans Git
Pour transporter une base d’un environnement à l’autre, la ligne de commande de WordPress suffit. Si vous ne la connaissez pas encore, n’hésitez pas à consulter mon guide complet de WP-CLI.
# Exporter la base avant toute opération, HORS du dossier public :
# sans chemin, le fichier atterrit là où vous êtes, souvent la racine du site,
# lisible depuis le navigateur (dossier privé à créer, chemin à adapter)
wp db export ~/sauvegardes/avant-migration.sql

# Simuler le remplacement d'adresse, sans rien écrire
wp search-replace 'https://ancien.example' 'https://nouveau.example' --skip-columns=guid --dry-run

# Le lancer pour de bon
wp search-replace 'https://ancien.example' 'https://nouveau.example' --skip-columns=guid

# Médias : simuler la copie vers le serveur avant de la lancer
rsync -av --dry-run wp-content/uploads/ utilisateur@serveur:/chemin/wp-content/uploads/
Le mode --dry-run n’est pas un luxe. Un simple chercher-remplacer dans le fichier SQL casse les données que WordPress stocke sous forme sérialisée (les réglages de widgets, par exemple). La commande wp search-replace, elle, les gère. Même prudence avec rsync : son option --delete supprime à l’arrivée tout ce qui n’existe pas au départ.
L’option --skip-columns=guid protège l’identifiant permanent de chaque article. Le guide de migration de WordPress est catégorique : on ne le modifie jamais, même en changeant de domaine. Les lecteurs de flux s’en servent pour reconnaître un article déjà affiché… changez-le, et beaucoup réaffichent tout votre contenu comme neuf.
Sans ligne de commande : une extension de migration
Si la ligne de commande vous rebute, une extension de migration fait ce travail depuis l’administration.
WP Migrate Lite - v2.7.12 - ⭐ 4.2/5 (318 avis) - +200 000 installations - par WP Engine
WP Migrate Lite remplace les adresses dans la base en tenant compte des données sérialisées, puis exporte le fichier SQL. Sa version gratuite sait aussi exporter un site complet, médias compris.
Dans le sens local vers production, méfiance. Imaginez une boutique qui a pris des commandes pendant que vous travailliez sur votre copie : importer votre base par-dessus la sienne efface ces commandes.
Quant aux sauvegardes proprement dites, elles forment un chantier à part : voyez mon guide de la sauvegarde WordPress.
Comment déployer un WordPress depuis GitHub ?
Déployer un WordPress depuis GitHub revient à faire arriver sur le serveur le code du dépôt. Les routes documentées sont le git pull lancé en SSH (une connexion chiffrée au serveur), le git push vers l’hébergeur, les déploiements GitHub de WordPress.com et GitHub Actions. Dans tous les cas, seuls les fichiers voyagent : la base ne suit pas.
Déployer WordPress avec Git : ce que disent les hébergeurs
Chaque hébergeur a sa route, et ses angles morts. Le tableau reprend ce que chacun écrit dans sa propre documentation.
| Méthode | Comment ça marche | Ce qu’il faut savoir |
|---|---|---|
git pull en SSH (Kinsta) | On se connecte au serveur et on tire le dépôt dans le dossier du site | Le clone vit sur le serveur ; Kinsta ne propose pas de git push vers ses serveurs ; le dossier .git se retrouve dans la racine publique (voir le test plus bas) |
git push vers l’hébergeur (WP Engine) | On pousse depuis son poste vers l’environnement | Sens unique : aucune alerte si le code poussé est plus ancien que celui du serveur |
| Déploiements GitHub de WordPress.com | Une branche est reliée à un dossier du site, en mode simple (copie) ou avancé (script) | Réservé aux plans Business et Commerce |
| GitHub Actions | Un fichier de réglages du dépôt, au format YAML, lance tests et déploiement à chaque événement | Le masquage des secrets dans les journaux n’est pas garanti |
GitHub Actions ne transporte rien par lui-même : il exécute les commandes que vous lui écrivez, un rsync ou un git pull par SSH par exemple. Elles tournent sur une machine de GitHub, ou sur une machine à vous si vous en déclarez une. Les identifiants du serveur n’ont alors rien à faire dans ce fichier : ils se rangent dans les secrets du dépôt.
WordPress.com et GitHub Pages
Et WordPress.com ? Oui, Git y fonctionne, sur les plans Business et Commerce. Sa documentation recommande le déploiement automatique pour un site de préproduction et le déploiement manuel pour un site de production. En automatique, toute modification du dépôt part en ligne.
Puis-je héberger WordPress sur GitHub ? Clairement non. GitHub Pages ne sert que des fichiers statiques (HTML, CSS, JavaScript), alors que votre WordPress, lui, a besoin de PHP et d’une base de données. Au final, GitHub héberge votre code, mais pas votre site.
Le dossier .git n’a rien à faire dans la racine publique
Plusieurs tutoriels vous font lancer git init ou git pull directement dans le dossier public du serveur… et votre historique peut devenir une page web. Si aucune règle du serveur ne l’interdit, le dossier .git s’y retrouve servi comme le reste, avec tout le passé du site dedans.
Le risque est connu depuis longtemps. En 2018, le chercheur Vladimir Smitka a analysé 230 millions de sites : 390 000 exposaient leur dépôt, selon son étude. Ces chiffres datent, mais le mécanisme n’a pas changé. Même quand le serveur refuse d’afficher le contenu du dossier (erreur 403), écrit-il, ses fichiers restent accessibles un par un.
Le test à faire maintenant : ouvrez l’adresse de votre site suivie de /.git/HEAD. Si une ligne de texte s’affiche, votre dépôt est public. La parade propre, selon l’auteur de l’étude : changer de méthode de déploiement, pour que le dossier .git ne soit jamais rangé avec les fichiers publics.
C’est l’un des fichiers exposés que je cherche dans un audit de sécurité WordPress.
Ma façon : copie, contrôle de syntaxe, empreintes
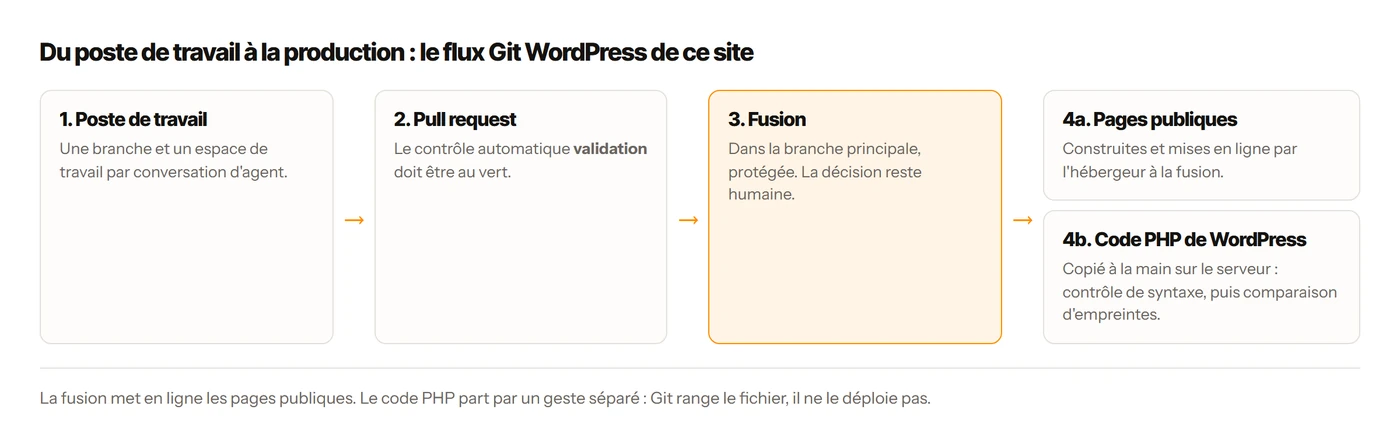
Chez moi, Git ne déploie pas WordPress. Seules les pages publiques partent à la fusion. Quand une branche rejoint la branche principale, l’hébergeur du frontend reconstruit le site, et seulement si le code du frontend a changé.
Pour le code PHP (mes mu-plugins, ces extensions que WordPress charge d’office), la fusion ne fait que ranger le fichier dans l’historique. La mise en service est un geste séparé, que j’autorise explicitement, et qui suit un ordre fixe : on contrôle le fichier, puis on le pose.
La raison tient à WordPress : il charge tout fichier .php du dossier des mu-plugins dès la requête suivante. Posé avant d’être contrôlé, un fichier fautif fait répondre tout le site par une erreur, le temps qu’on le retire.
Le fichier voyage donc d’abord vers un dossier que WordPress ne charge pas et que le serveur web ne sert pas. Il ne rejoint sa place qu’une fois la syntaxe et les empreintes vérifiées.
# 1. Copier le fichier hors du dossier du site
scp mu-plugins/mon-extension.php utilisateur@serveur:/chemin/hors-du-site/

# 2. Contrôler la syntaxe PHP sur le serveur, là où rien ne charge le fichier
ssh utilisateur@serveur "php -l /chemin/hors-du-site/mon-extension.php"

# 3. Comparer les empreintes : les deux lignes doivent être identiques
sha256sum mu-plugins/mon-extension.php
ssh utilisateur@serveur "sha256sum /chemin/hors-du-site/mon-extension.php"

# 4. Garder de côté la version en service, s'il y en a une
ssh utilisateur@serveur "cp -p /chemin/wp-content/mu-plugins/mon-extension.php /chemin/hors-du-site/mon-extension.php.avant"

# 5. Aligner le propriétaire et les droits sur les fichiers voisins (www-data sur mon serveur)
ssh utilisateur@serveur "chown www-data:www-data /chemin/hors-du-site/mon-extension.php"
ssh utilisateur@serveur "chmod 644 /chemin/hors-du-site/mon-extension.php"

# 6. Seulement alors, poser le fichier à sa place
ssh utilisateur@serveur "mv /chemin/hors-du-site/mon-extension.php /chemin/wp-content/mu-plugins/"
Si les deux empreintes sont identiques, le fichier que vous posez est celui du dépôt. La mention revient dans mes journaux de déploiement : empreinte locale égale à celle du serveur.
Si le fichier pose problème
Le retour arrière dépend de ce que fait le fichier. Pour un mu-plugin tout neuf, le supprimer suffit à couper son code. S’il remplace une version en service, c’est la copie gardée de côté qu’on remet. Dans les deux cas, ce qu’il a écrit dans la base reste : j’y reviens plus bas, exemple à l’appui.
Ces précautions ont une raison. Mon contrôle automatique, décrit plus bas, ne teste pas les fichiers PHP : la documentation du dépôt l’écrit noir sur blanc. Le PHP se vérifie donc au moment du déploiement. Et php -l ne lit que la syntaxe : une fois le fichier posé, ouvrez le site.
Mises à jour automatiques WordPress : l’effet d’un dépôt Git
Dès que WordPress détecte un dossier de gestion de versions comme .git, il coupe ses mises à jour automatiques en arrière-plan, ainsi que le précise sa documentation. Pour le cœur, il peut alors envoyer à la place un courriel qui signale la nouvelle version, une seule fois par version.
Ce mécanisme existe depuis WordPress 3.7. La fonction is_vcs_checkout() cherche les dossiers .svn, .git, .hg et .bzr en remontant l’arborescence jusqu’à la racine du disque. Son commentaire résume d’ailleurs la philosophie du cœur : si vous utilisez un gestionnaire de versions quelque part, c’est à vous de décider comment les choses se mettent à jour.
Tout dépend de l’endroit où vous posez le dossier .git
Voici ce que donne la lecture du code de la branche 7.1, faite le 30 septembre 2026. Il s’agit du dossier .git présent là où tourne WordPress : votre serveur si vous y déployez par git pull, votre seul poste si les fichiers arrivent en ligne par copie.
Emplacement du dossier .git | Cœur | Extensions | Thèmes | Traductions |
|---|---|---|---|---|
| Racine du site, ou un dossier parent | Coupées | Coupées | Coupées | Coupées |
wp-content | Actives | Coupées | Coupées | Coupées |
wp-content/plugins | Actives | Coupées | Actives | Actives |
| Dossier d’un seul thème ou d’une seule extension | Actives | Actives | Actives | Actives |
wp-content (pour les traductions), puis remonte ; elle ne descend jamais dans un sous-dossier. Depuis WordPress 6.2, un dossier parent que la directive open_basedir interdit à PHP n’est pas examiné.J’ai fait vérifier ce tableau par un essai sur un WordPress 7.1.2 local, le 30 septembre 2026 : un dossier .git vide posé à chaque emplacement, puis la méthode du cœur interrogée pour chaque type de mise à jour. Cependant, l’essai a une limite : il mesure uniquement la réponse de cette méthode, sans montrer une mise à jour réellement empêchée.
Si vous déployez par git pull dans le dossier du site, c’est la première ligne du tableau qui s’applique à votre production.
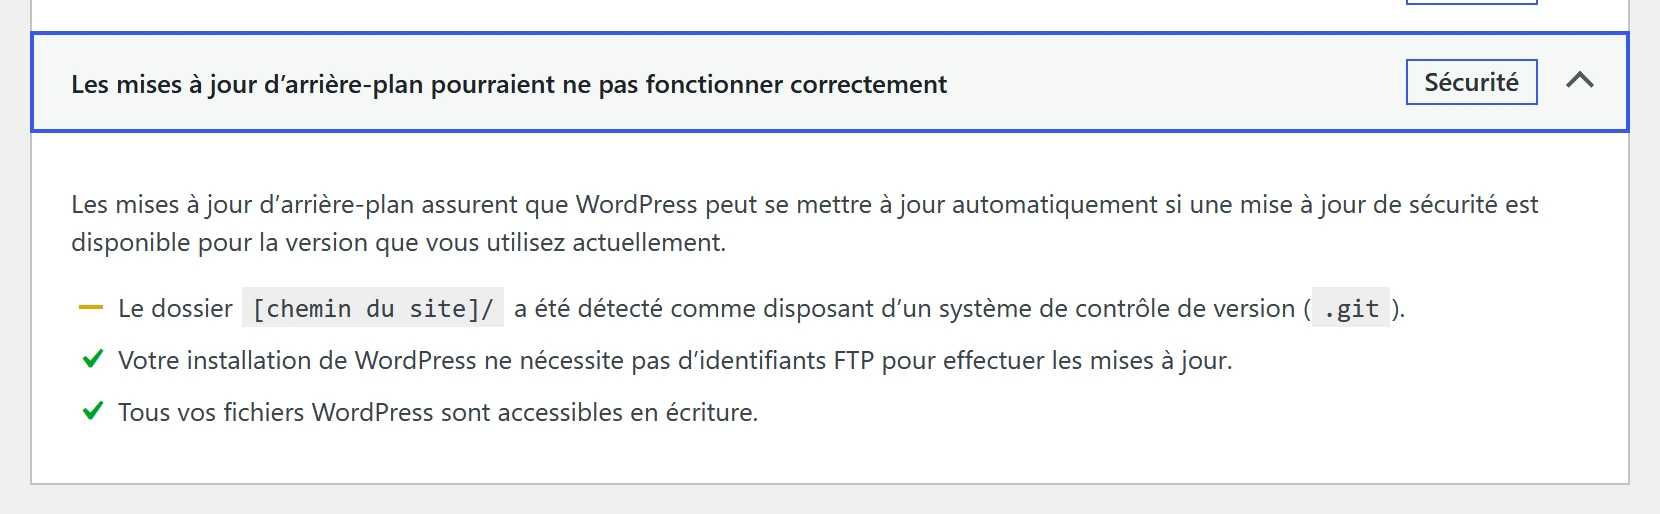
Le verdict de l’écran Santé du site
L’écran Santé du site (menu Outils) donne le verdict pour le cœur. En effet, s’il trouve un dépôt en remontant depuis la racine, il signale que le dossier est sous gestion de versions. En revanche, ce test ne regarde pas wp-content : pour les extensions, contrôlez donc dans leur liste que les mises à jour automatiques passent vraiment.
Réactiver l’automatique, ou assumer
Pour réactiver l’automatique malgré le dépôt, la documentation donne un filtre, à placer dans une extension ou un mu-plugin.
add_filter( 'automatic_updates_is_vcs_checkout', '__return_false', 1 );Toutefois, réfléchissez avant de le poser. Si WordPress met à jour seul des fichiers que votre dépôt suit, le serveur s’écarte du dépôt… et votre prochain déploiement peut ramener une ancienne version. Delicious Brains voit d’ailleurs dans cette coupure "une bonne chose" : les mises à jour ne circulent plus que dans un sens.
L’autre choix est d’assumer : vous mettez à jour vous-même, et sans tarder quand il s’agit de sécurité. Je vous invite alors à relire mon guide de la mise à jour de WordPress. Voyez aussi le détail des réglages qui désactivent les mises à jour automatiques, pour savoir ce qui est coupé chez vous.
Sur le WordPress qui fait tourner ce site, les fichiers arrivent par copie. Le 22 septembre 2026, une version mineure de WordPress s’y est installée toute seule.
Annuler une erreur sur WordPress avec git revert
git revert n’efface rien. La commande crée un nouveau commit qui défait les changements d’un commit précédent, et l’historique garde les deux : l’erreur, puis son annulation. Elle exige un répertoire de travail propre. D’après la documentation de Git, elle ne sert pas non plus à jeter des modifications qui n’ont pas encore été enregistrées.
Le 19 mai 2026, une nouvelle page publique, la page À propos de ce site, part en production sans être passée par une prévisualisation locale. Je la juge après coup. Le journal du jour a gardé le verdict : "contenu plat, sans saveur, pas à niveau".
La réponse tient en une commande, git revert c571405. Un nouveau commit annule le premier. Pour annuler une fusion de pull request, utilisez git revert -m 1 <commit de fusion> : le 1 désigne la branche principale, parent de référence de la fusion. L’hébergeur reconstruit le site et, deux à trois minutes plus tard, la page est sortie de la production. Le but, noté dans le journal : la retirer avant que les robots des assistants d’IA ne figent la version pauvre.
La seconde version a été validée en local avant d’être poussée. Depuis, la règle est écrite : une page publique nouvelle ne part plus sans m’avoir été montrée.
Le 9 août, autre scénario : une régression. Une modification du code qui identifie les visiteurs les rend tous anonymes aux yeux du serveur, si bien que tous les utilisateurs des outils gratuits se retrouvent à partager un seul compteur de limitation, celui qui bloque les appels trop nombreux.
Un contrôle lancé depuis une seconde adresse le montre en une requête : refus dès le premier appel, code 429. Annulation, redéploiement, nouveau contrôle depuis la même adresse. Le journal parle d’une régression "détectée et annulée en quelques minutes".
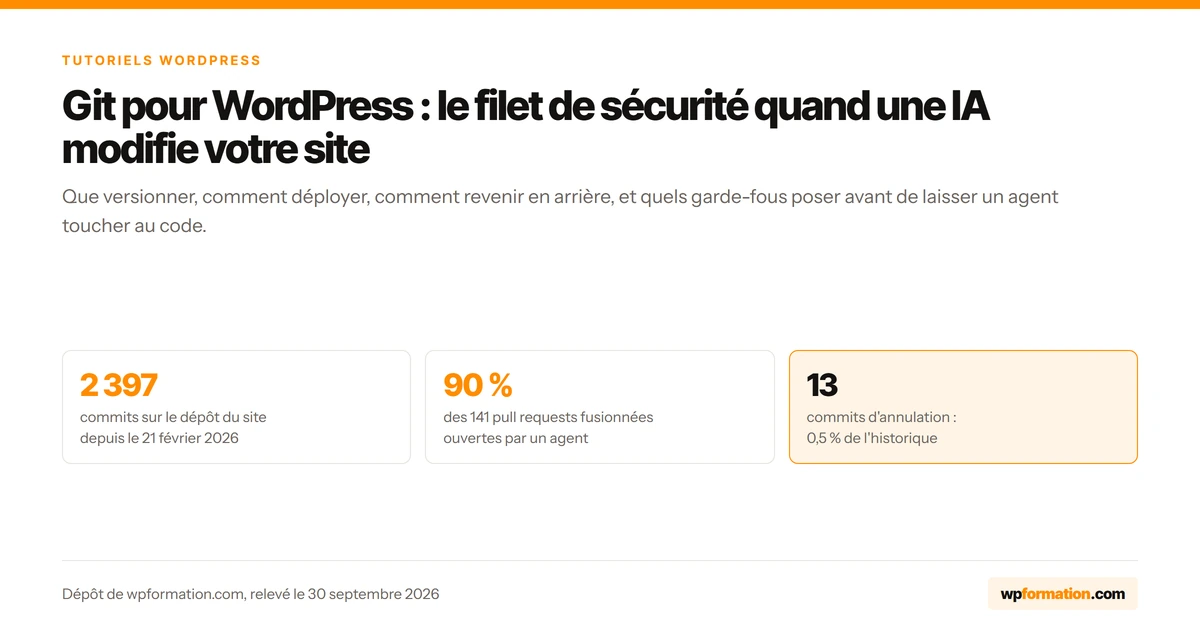
Du premier commit de ce dépôt, le 21 février 2026, au 30 septembre, la branche principale a reçu 13 commits d’annulation sur 2 397, soit 0,5 %.
Qu’est-ce que Git ne rattrape pas ?
Le 9 juillet, à 11 h 29 puis à 11 h 45, deux mu-plugins partent sur le serveur pour un chantier d’automatisation. Un rôle et un compte de service sont créés pour l’occasion. À 12 h 05, j’annule le chantier.
Dans le dépôt, un git rm retire les fichiers. Tout le reste se défait à la main : supprimer les deux fichiers sur le serveur, supprimer le rôle et le compte avec WP-CLI, retirer l’identifiant de l’endroit où il était rangé. Puis vérifier que le rôle a disparu et que le site répond.
Le contenu, lui, n’a jamais été dans le dépôt. Une écriture directe dans WordPress ne se rattrape pas par git revert : elle se rattrape par une révision ou par une sauvegarde.
Si vous branchez un agent sur votre site, gardez-le en tête en lisant le branchement de Claude sur WordPress par MCP : ces écritures-là échappent à Git.
Et l’inverse est vrai. WP Engine l’écrit pour sa plateforme : quand une sauvegarde est restaurée, le dépôt Git ne reçoit aucune mise à jour.
Quand une IA modifie le site : mes garde-fous
Sur ce dépôt, l’IA n’est pas une invitée de passage. Entre le 7 mai et le 30 septembre 2026, 141 pull requests ont été fusionnées dans la branche principale. Parmi elles, 127 venaient d’une branche ouverte par un agent (100 par Claude Code, 27 par Codex). Neuf sur dix !
J’ai raconté ailleurs ma façon d’utiliser Claude Code sur WordPress et ce que donnent trente jours d’IA aux commandes de mon site. Titulaire du certificat Generative AI for Business (Jedha), je travaille avec ces agents tous les jours. Ce que j’en retiens : une IA réellement pilotée, avec des garde-fous, n’est pas dangereuse pour un WordPress.
Encore faut-il que ces garde-fous soient de vraies barrières. La documentation de Claude Code le dit elle-même : les règles de permission sont appliquées par l’outil, et non par le modèle. Une instruction écrite oriente ce que l’agent tente de faire, sans rien changer à ce que l’outil lui autorise.
François Martin l’a raconté en août 2026 sur le blog technique de Karakun : son agent a poussé sur la branche principale de deux dépôts un commit qui supprimait tous les fichiers, 151 d’un côté, 723 de l’autre. Il en a tiré une règle.
J’utilise toujours des agents de code tous les jours. Simplement, je ne les autorise plus à pousser directement sur main.
François Martin, Karakun Developer Hub, 28 août 2026 (traduit de l’anglais)
Une branche et un espace de travail par conversation
Chez moi, chaque conversation avec un agent travaille sur sa propre branche, préfixée claude/. Depuis le 16 juillet 2026, un script la crée au démarrage de la session, quand le dossier est propre et qu’aucune autre conversation n’y travaille. Au moindre doute, il ne touche à rien.
Quand deux conversations tournent en même temps, le problème est physique : un dossier Git n’a qu’une branche extraite à la fois. La seconde part donc dans un espace de travail séparé, un worktree. Autre dossier, autre branche, même historique. La commande existe dans Git (git worktree add) et Claude Code l’intègre avec claude --worktree.
Codex, l’agent d’OpenAI, propose la même chose. Chez moi, il a son propre dossier et ses propres branches, préfixées codex/.
Chacune de ces règles est née d’un raté daté. En mai, un audit a trouvé 108 changements non enregistrés, accumulés en 21 jours. Le 19 mai, un commit censé corriger une ligne a embarqué plus de 35 lignes qui n’étaient pas les siennes : j’avais modifié ce fichier sans l’enregistrer. Depuis, l’agent relit la différence avant d’ajouter un fichier déjà modifié, et git add -A est proscrit.
Le 10 août, mes deux postes (un PC et un Mac) ont produit deux fois le même travail. Une session ouverte sur l’autre machine est invisible depuis la première. Le seul signal consiste à comparer l’état du dépôt distant au début et à la fin d’une longue session, avec git ls-remote.
Une branche principale que personne ne pousse, pas même moi
Depuis le 13 septembre 2026, la branche principale du dépôt refuse toute écriture directe. Il faut une pull request, à jour avec la branche, et un contrôle automatique au vert. Le push forcé et la suppression sont interdits. Et la règle s’applique aux administrateurs, donc à moi.
Ici, il s’agit simplement d’une case à cocher : par défaut, la protection de branche de GitHub épargne les admins. Cependant, un agent pousse avec mes identifiants et, au final, GitHub ne voit que moi. Aussi, si la règle m’épargne, il ne faut pas oublier qu’elle l’épargnera lui aussi.
Dépôt privé et offre gratuite : selon la documentation de GitHub, l’offre gratuite ne protège les branches que sur les dépôts publics. Sur un dépôt privé, il faut une offre payante (GitHub Pro, Team ou Enterprise). Comptez-le dans le choix de votre abonnement.
Chez vous, tout se règle dans les paramètres du dépôt, rubrique des branches. Les cases qui comptent s’y appellent "Require a pull request before merging", "Require status checks to pass before merging" et "Do not allow bypassing the above settings". La dernière est celle qui vous inclut dans la règle.
Seul sur le dépôt, ou avec un agent qui pousse sous votre compte, laissez décochée la case "Require approvals" : GitHub interdit d’approuver sa propre pull request, et plus rien ne pourrait être fusionné.
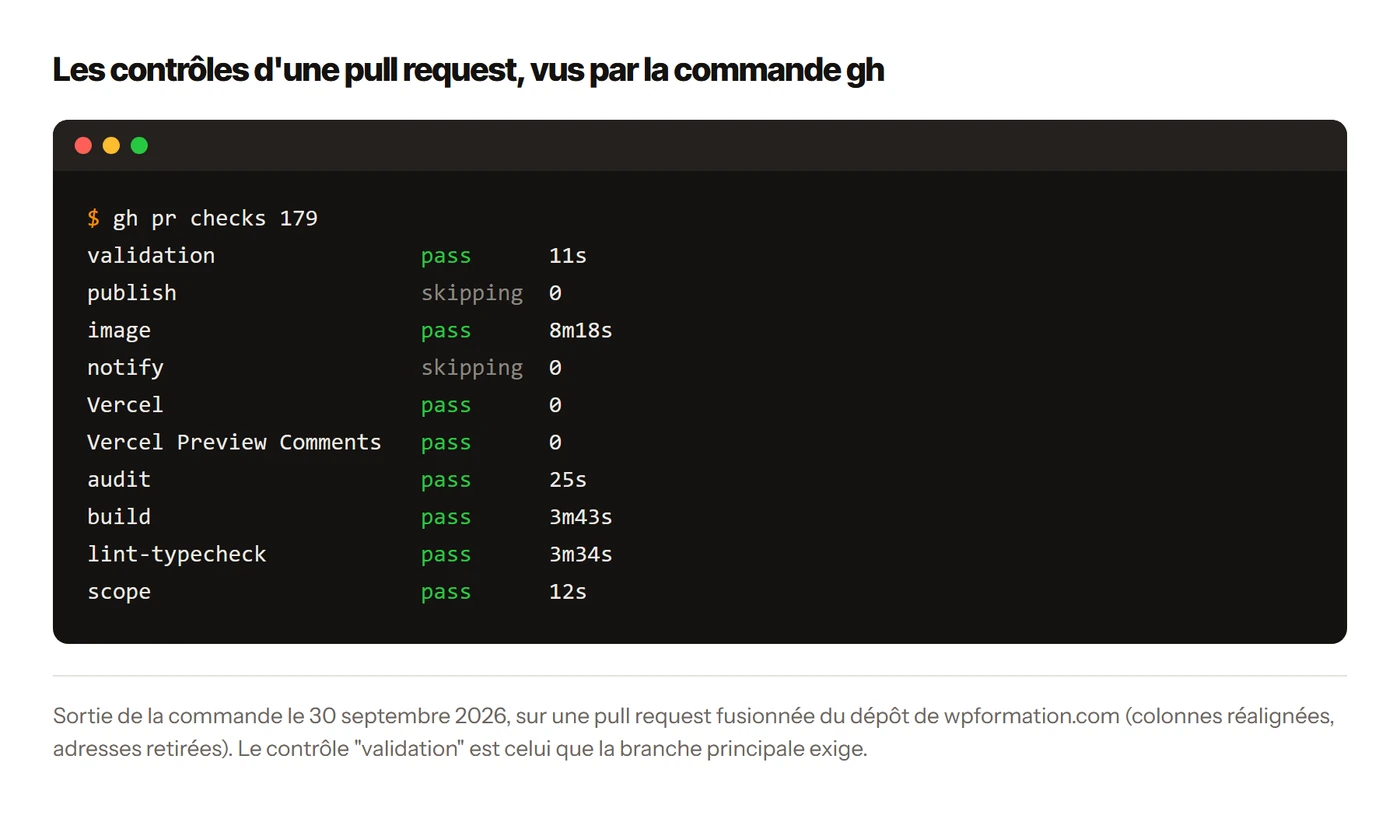
Que vérifie le contrôle avant une fusion ?
Le contrôle s’appelle validation. Voici ce qu’il enchaîne avant d’autoriser une fusion :
- le tri des fichiers modifiés : application, ou simple documentation ;
- la relecture automatique du code, la vérification des types et les 1 084 tests que comptait le dépôt le 29 septembre ;
- la construction du site, avec un contrôle des pages générées à l’avance ;
- l’audit de sécurité des dépendances, qui bloque sur toute faille haute ou critique ;
- la fabrication d’une image du site, éprouvée avec le WordPress volontairement coupé ;
- la publication de cette image, réservée à la branche principale ;
- le verdict final, qui refuse tout échec, toute annulation et toute étape sautée à tort.
Le 13 septembre, la série complète a tourné en un peu plus d’un quart d’heure. Une pull request qui ne touche que la documentation saute les étapes 2 à 6, mais passe quand même par le verdict final. À noter : GitHub n’exige ici aucune approbation humaine. Le verrou tient au contrôle automatique, puis à ma décision de fusionner.
Mes agents ont leurs interdits et la fusion reste ma décision
Certaines commandes sont bannies pour les agents : pas de push forcé, pas de réécriture d’historique (une fusion plutôt qu’un rebase), pas de --amend, pas de --no-verify, et aucune remise à zéro qui détruirait des modifications non enregistrées. Un script refuse en plus toute commande Git qui modifierait un dossier partagé avec une autre conversation. Les lectures restent libres.
Je ne commite plus moi-même. Depuis le 31 mai 2026, après avoir vu 25 fichiers en attente s’accumuler, j’ai délégué le commit et le rangement du dépôt à l’agent. Je garde la mise en production : elle attend une phrase de ma part, en français courant, "Mets en prod". Le 17 juillet, mon autorisation désignait même le commit exact à mettre en ligne.
Il arrive que l’outil refuse de lui-même. Le 12 septembre, son filtre de permissions a refusé à l’agent une fusion et des suppressions de branches, classées "déploiement en production". Elles me sont revenues.
Claude Code sait refuser une commande par réglage. L’exemple de sa documentation tient en une ligne de la liste deny : Bash(git push *). La même page prévient qu’un push écrit autrement, git -C . push par exemple, passe à travers. Ce réglage vient en complément de la branche protégée.
Les garde-fous n’empêchent pas tout
Le 11 août 2026, un tri du dépôt a fait remonter 17 branches terminées et jamais fusionnées, la plus ancienne datée du 18 juillet. Le rapport du jour parle de "trois semaines de travail fini qui n’existe pour personne, ni pour l’autre poste, ni pour la session suivante".
Quatre d’entre elles contenaient du travail rejeté ou en double. L’une portait un nom de correctif de sécurité pour un contenu sans rapport. Aucun garde-fou n’avait sonné : tout était commité, poussé, propre… et oublié. Depuis, une tâche finie se termine par une pull request ouverte, visible depuis les deux postes.
Une branche qui vit trop longtemps coûte cher, aussi. Le 9 août, l’une d’elles avait 172 commits de retard : quatre conflits à la fusion, plus un que Git n’a pas vu. Les deux versions se combinaient sans accroc, mais un test échouait. Il attendait 25, il trouvait 26.
Les scripts de blocage ont leurs faux positifs, parce qu’ils ne lisent que le texte d’une commande, sans voir son effet. Le mien a refusé un simple appel à l’API de GitHub, pris pour du Git. Quant aux points de contrôle de Claude Code, sa documentation précise qu’ils ne remplacent pas un gestionnaire de versions.
Reste une dernière limite, plus terre à terre : tout cela se paie. Sur un dépôt privé, GitHub décompte d’un quota mensuel les minutes d’exécution sur ses machines. Au-delà, il facture, ou il bloque lorsqu’aucun moyen de paiement n’est enregistré ou que le plafond fixé est atteint. Le 24 septembre, le budget prévu était atteint.
Git, façon de travailler d’un prestataire de maintenance
Des sites WordPress, j’en ai livré, et j’en maintiens. J’utilise Git depuis une dizaine d’années, donc bien avant de travailler avec l’IA. Mais je ne m’en sers tous les jours que depuis que je travaille avec elle. Aujourd’hui, plus aucun de mes projets ne sort sans être sur GitHub, presque tous en dépôt privé.
Quand j’assure la maintenance d’un site, un dépôt GitHub lui est associé, et le compte rendu de mes interventions passe par lui. Git devient alors autre chose qu’un outil de développeur : un registre daté de ce qui a été fait sur le site.
Un journal par mois, relu chaque nuit par un programme
Dans ce dépôt, un fichier par mois tient le journal des interventions. Il se remplit à chaque session de maintenance (en fin de mois, on oublie trop). Le temps qu’on y note est le temps retenu, facturé ou imputé sur le forfait. Un geste commercial s’y écrit en toutes lettres.
Dans ce fichier, un bloc de quelques lignes liste les missions du mois : c’est lui que le client verra. La règle est écrite dans le dépôt : toute session qui crée, modifie, livre ou refuse une mission met ce bloc à jour, et rien ne part sans ma validation.
Puis un programme relit le dépôt. Chaque nuit à 23 h 59, une tâche planifiée de mon portail de maintenance lit le fichier du mois et met à jour les missions que le client voit. Chaque matin à 6 h 30, une autre relève les commits : elle garde la première ligne de chaque message et écarte les commits de fusion.
Du journal au rapport remis au client
Le rapport remis au client sort de ce même fichier, mis en page au moment de la facture. Aucun modèle de langage dans cette chaîne-là : une tâche planifiée recopie ce qui est écrit. La première ligne d’un message de commit doit donc rester lisible par quelqu’un qui n’est pas développeur.
La mécanique a eu son raté. En juin 2026, une lecture en échec n’a laissé qu’une trace dans un journal technique, et le journal des travaux d’un client est resté vide, sans alerte. Depuis le 15 septembre, un dépôt illisible fait échouer la tâche et me prévient par courriel.
Je mets dans ces dépôts tout ce qui n’est pas sensible, et rien qui touche aux informations du client. Pour le cadre contractuel, voyez mon article sur le contrat de maintenance WordPress, clause par clause.
Si vous préférez confier cette discipline à un prestataire, mes forfaits de maintenance démarrent à 590 € HT par mois et comprennent tous un rapport mensuel.
Des interventions tracées, un rapport chaque mois.
Je confie ma maintenanceFaut-il une extension pour utiliser Git avec WordPress ?
Non, Git s’utilise depuis votre poste et, si besoin, depuis le serveur, sans rien installer dans WordPress. Les extensions dites Git font autre chose : elles tirent le code d’un dépôt vers le site, ou elles versionnent depuis l’administration ce qui s’y installe. Avant d’en adopter une, regardez sa date de dernière mise à jour. Le paysage a beaucoup bougé.
| Extension | Où la trouver | Dernière version | État au 15 novembre 2026 |
|---|---|---|---|
| WP Pusher | Site de l’éditeur, fiche fermée sur WordPress.org depuis le 11 janvier 2015 | 3.0.20, 31 octobre 2026 | Aucune version entre février 2022 et août 2026, puis un correctif d’injection SQL le 1er septembre 2026. Dépôts privés à partir de 99 dollars par an |
| Git Updater | Site de l’éditeur, absente du répertoire officiel | 14.5.0, 4 novembre 2026 | Active. Dépôts privés sur abonnement (19,95 dollars par an) |
| Gitium | WordPress.org | 1.2.6 | Active. Exige Git sur le serveur |
| Deployer for Git | WordPress.org | 1.2.0 | Active. Version Pro pour les dépôts privés |
| VersionPress | GitHub, dépôt archivé | 4.0-beta2, 15 avril 2019 (préversion) | Plus développée depuis juin 2020, jamais déclarée prête pour la production |
| Revisr | Fermée sur WordPress.org le 4 novembre 2022 | Indisponible | Ne peut plus être téléchargée |
2 extensions Git encore actives dans le répertoire officiel
Le répertoire officiel compte 26 extensions étiquetées "git" au 30 septembre 2026. Deux seulement dépassent 100 installations actives, et elles font des métiers opposés. La plus ancienne enregistre ce qui se passe sur le site.
Gitium - v1.2.6 - ⭐ 4.1/5 (10 avis) - +400 installations - par Presslabs
Gitium enregistre dans un dépôt les installations, mises à jour et suppressions d’extensions et de thèmes faites depuis l’administration. Il lui faut la commande git sur le serveur et la fonction PHP proc_open, à vérifier auprès de votre hébergeur. Il ne gère pas le multisite.
Deployer for Git - v1.2.0 - ⭐ 5/5 (12 avis) - +600 installations - par alex91ckua
Deployer for Git fait le chemin inverse. Il met le site à jour après chaque commit sur la branche choisie, sans exiger Git sur le serveur. Il accepte GitHub, GitLab, Bitbucket et Gitea.
Sur le WordPress de ce site, aucune de ces extensions n’est installée. Une extension de déploiement a, par construction, le droit d’écrire du code sur votre site. Une faille chez elle pèse donc plus lourd qu’ailleurs, et l’historique de WP Pusher le rappelle. Revisr fermée, VersionPress archivée… beaucoup de tutoriels recommandent encore des outils qui n’existent plus.
Vos premiers pas avec Git sur WordPress
Commencez par le plus petit morceau qui vous appartient : le dossier de votre thème enfant (si vous n’en avez pas, voyez comment créer un thème enfant WordPress), ou celui de votre extension maison. Des emplacements du tableau, lui seul ne change rien aux mises à jour automatiques de WordPress. Vous élargirez plus tard.
- Installez Git sur votre poste et créez un dépôt privé sur GitHub, avec une clé SSH ou un jeton d’accès. En effet, GitHub refuse les mots de passe de compte depuis le 13 août 2021.
- Écrivez le fichier
.gitignoreavant le premier commit, jamais après. Dans le dossier d’un thème, quelques lignes suffisent :node_modules/,vendor/,.env,*.log. - Enregistrez un premier état, avec un message qui dit ce que contient le commit.
- Poussez la branche sur GitHub.
- Pour chaque modification, ouvrez une branche, et ne fusionnez qu’après avoir relu la différence.
# Dans le dossier de votre thème enfant
git init
git add .gitignore style.css functions.php
git commit -m "Premier état du thème enfant"
git branch -M main
git remote add origin git@github.com:votre-compte/votre-theme.git
git push -u origin main
Une réserve : ne versionnez ainsi que du code qui vous appartient. Si le thème ou l’extension vient du répertoire officiel, une mise à jour remplace tout son dossier, .git compris.
Si une IA travaille sur ce dépôt, donnez-lui d’emblée une branche par conversation, et protégez la branche principale dès que votre offre GitHub le permet.
Un dernier geste avant d’éteindre votre ordinateur : lancez git status, puis git push. Le premier dit s’il reste du travail à enregistrer, mais il ne contacte pas GitHub : il se fie à son dernier échange. Le second l’interroge. Quand il répond que tout est à jour, votre branche existe ailleurs que sur votre disque. Le 17 juillet, à 6 h 37, ma branche était poussée.
Sources
Sources primaires lues le 30 septembre 2026 ; les citations anglaises sont traduites pour cet article. Les faits sur mon dépôt viennent de son historique et de ses journaux, relevés le même jour.
- Git : gitignore, git revert, git worktree, git check-ignore
- GitHub : modèle WordPress.gitignore, branches protégées, gros fichiers, retrait de données sensibles, secrets de GitHub Actions, fin des mots de passe, dépôts privés gratuits, GitHub Pages, facturation de GitHub Actions
- WordPress : dépôt du cœur et miroirs Git, code des mises à jour automatiques, test de Santé du site, mises à jour en arrière-plan, sauvegardes, wp db export, wp search-replace, migration et colonne guid
- Hébergeurs : WordPress.com, configurer GitHub et déploiements GitHub, WP Engine, Kinsta
- Composer : documentation de Composer, Bedrock, rachat de WPackagist, lancement de WP Packages, billet de WordPress.org, guide de Delicious Brains
- Agents de code : Claude Code (permissions, espaces de travail, points de contrôle), Codex, récit de François Martin
- Dossier .git exposé : étude de Vladimir Smitka (2018)
- Extensions : journal des versions de WP Pusher, dépôt de Git Updater, statut de VersionPress, WP Migrate
Chaque mois, je passe 15 heures en veille WordPress. Vous, vous recevez un email de 3 minutes.
Sécurité, performance, SEO, nouveautés, IA : l'essentiel trié, vérifié et expliqué par un formateur WordPress depuis 2012 et fondateur de WPServeur.
Double opt-in : un email de confirmation à valider. Max 2 emails/mois. WPFormation utilise les données saisies, via Brevo, pour votre inscription et les emails annoncés, avec votre consentement. Données jamais revendues. Désabonnement en 1 clic. Vos droits et la conservation de vos données